

数字货币密码架构到底怎么设计?哈希、签名、密钥管理一层层拆
数字货币的密码架构不是某一种算法,而是一整套分层设计。从底层的哈希函数、椭圆曲线签名,到上层的密钥派生方案、零知识证明,每一层都在解决不同的安全需求。我做了十年区块链安全数字货币密码架构,最深刻的体会是:这套体系真正难的地方不在单个算法本身,而在于算法之间的协同与信任边界划分——哪层信任哪个层,一旦划错数字货币密码架构到底怎么设计?哈希、签名、密钥管理一层层拆,整个体系就塌。
哈希函数是架构的基石。比特币用SHA-256,以太坊用Keccak-256,本质上都是把任意长度数据压缩成固定摘要。这个摘要被塞进Merkle树的每个叶节点,树根值写进区块头。任何一笔交易被篡改,哈希链逐层变化,树根对不上,节点立刻就能检测出来。这一步保证了数据完整性,且验证成本极低,几乎不涉及计算瓶颈。
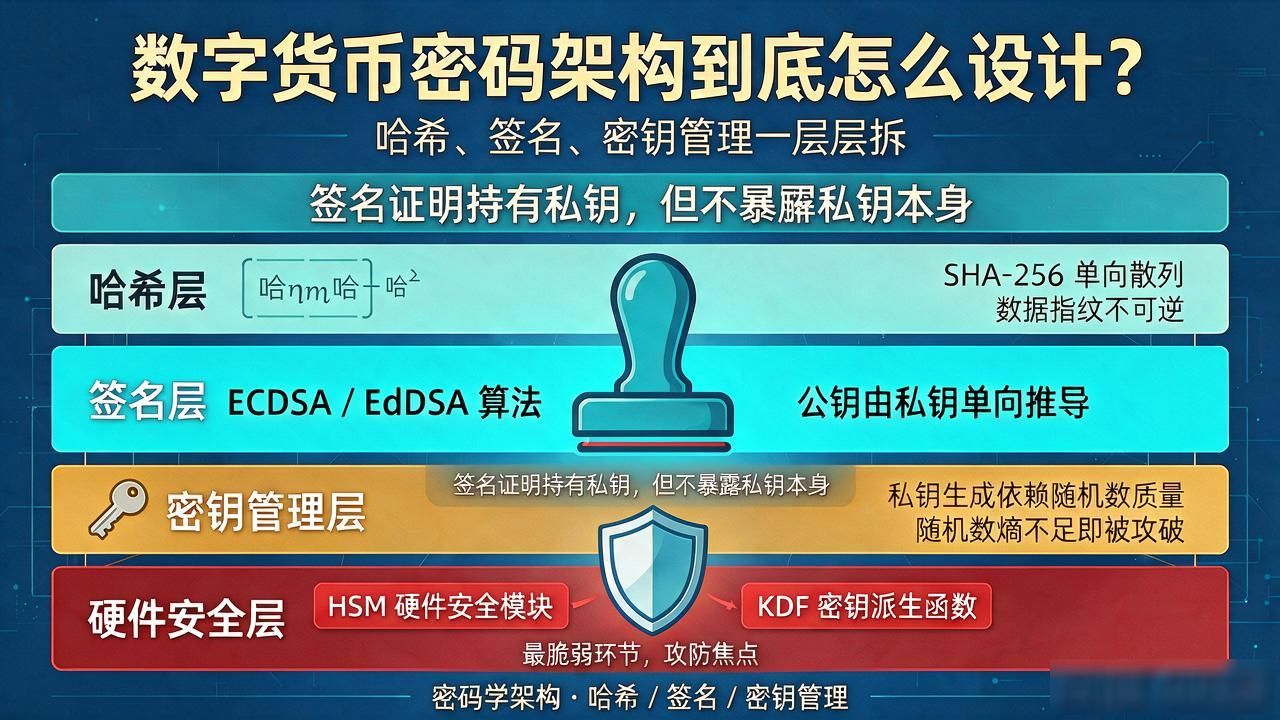
签名层回答"这笔交易到底谁发起的"。主流方案是ECDSA或EdDSA,公钥由私钥单向推导,签名只证明你持有私钥,不暴露私钥本身。但有个常被忽视的风险:私钥生成环节的随机数质量。如果随机数被预测,私钥等于直接公开。硬件安全模块(HSM)和密钥派生函数(KDF)是这条链上最脆弱的两个环节,攻防双方盯得最紧。
再往上,共识协议把密码学和博弈论绑在了一起。PoW把哈希函数变成算力竞赛,PoS把签名变成质押门槛。zk-SNARK则允许交易方在不透露具体金额的前提下,向验证者证明"余额充足且未双花"。整个密码架构的设计空间没有终点,每次新协议上线,攻击面就会重新洗牌,安全审计也就必须重新来过。
转载请注明出处:admin,如有疑问,请联系()。
本文地址:https://m.haideyongan.com/btpg/2578.html